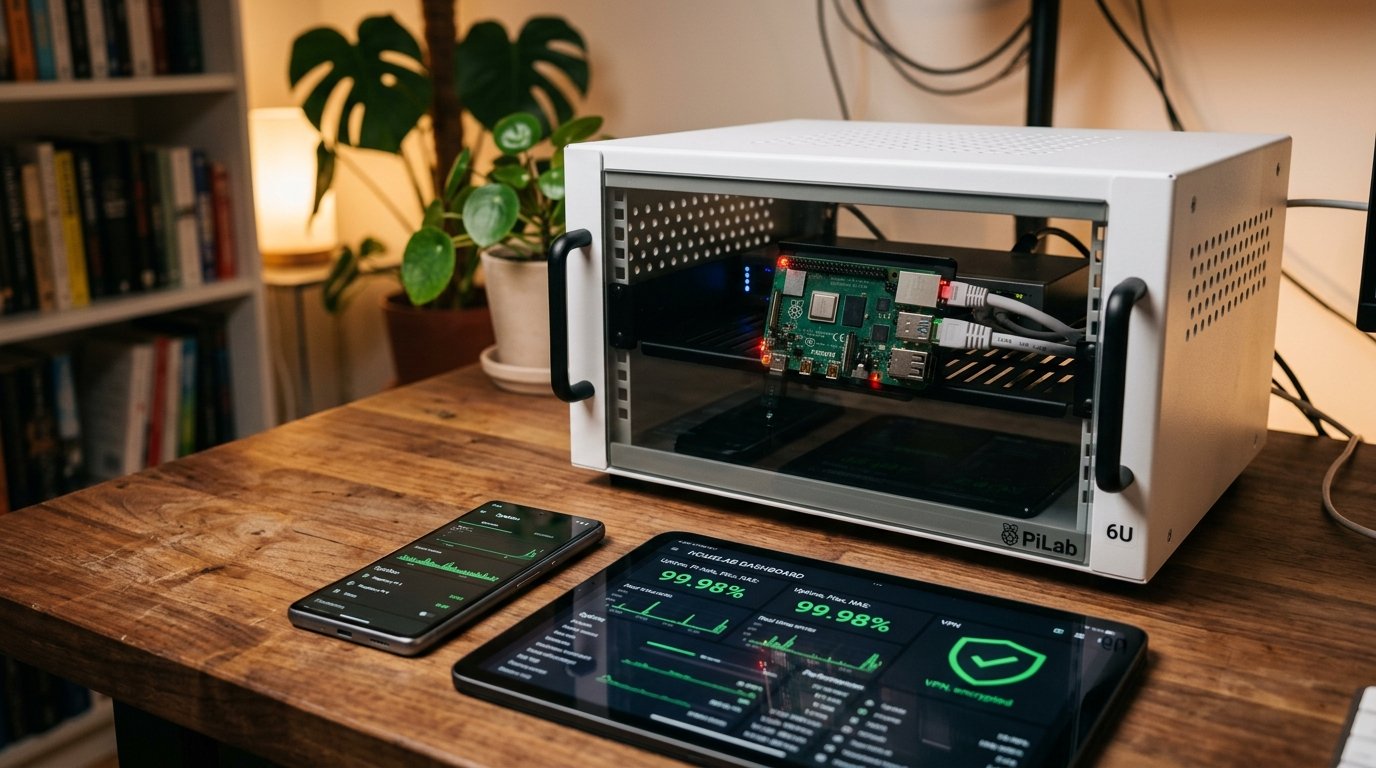
A lo largo de las últimas publicaciones en el blog hemos ido construyendo un ecosistema doméstico cada vez más autónomo: bloqueamos la publicidad y la telemetría de toda la casa con Pi-hole, organizamos la red con un gateway y switch PoE+ dentro de un mini rack de 10 pulgadas, imprimimos soportes a medida en PETG y migramos la iluminación ambiental a controladores WLED locales para no depender de servidores externos.
Todo funciona de maravilla cuando estás sentado en el sofá de casa conectado a tu propio Wi-Fi. Pero en cuanto sales por la puerta y tu teléfono pasa a usar datos móviles 5G o el Wi-Fi de una cafetería, aparece el gran dilema del self-hosting: ¿cómo accedo a mis servicios locales desde fuera sin comprometer la seguridad de mi red?
En la cuarta bandeja (4U) de mi mini rack Tec MOJO de 10 pulgadas descansa una Raspberry Pi conectada por cable Ethernet. Con un consumo eléctrico ridículo de apenas 3W a 4W, esta pequeña placa cumple dos misiones críticas las 24 horas del día: ser mi puerta de enlace remota sin abrir un solo puerto en el router mediante Tailscale y vigilar la salud de todos los equipos de la casa con Uptime Kuma.
En este artículo veremos cómo estructurar esta solución paso a paso, por qué jubila para siempre al peligroso Port Forwarding y cuáles son sus ventajas y compromisos frente a otras alternativas.
1. El peligro de abrir puertos (y el muro del CGNAT)
Durante años, la respuesta clásica para acceder a una cámara IP, un servidor doméstico o un escritorio remoto desde fuera de casa consistía en entrar a la configuración del router y abrir un puerto (Port Forwarding): redirigías el puerto 8080 o 51820 desde tu dirección IP pública hacia la IP local del dispositivo.
Hoy en día, ese enfoque tiene dos problemas graves:
- Seguridad expuesta: En el instante en que abres un puerto al exterior, bots automatizados que escanean todo el rango IPv4 mundial cada pocos minutos detectarán el servicio e intentarán explotar cualquier vulnerabilidad en el firmware de tu cámara, NAS o panel de control.
- El bloqueo por CGNAT: La gran mayoría de proveedores de internet actuales agrupan a decenas de hogares detrás de una misma IP pública compartida (Carrier-Grade NAT). Aunque abras puertos en tu router, las peticiones entrantes desde internet nunca llegarán a tu casa porque quedan bloqueadas en el router de la operadora.
2. La solución: Tailscale y el concepto de Subnet Router
Aquí es donde brilla Tailscale, una plataforma construida sobre el protocolo criptográfico WireGuard que crea una red privada virtual punto a punto (Mesh VPN) entre tus dispositivos utilizando técnicas avanzadas de NAT Traversal (perforación de NAT mediante STUN/ICE y relés cifrados DERP de respaldo).
Ahora bien, instalar la aplicación de Tailscale en tu teléfono y en tu laptop es muy fácil, pero ¿qué pasa con los dispositivos donde NO puedes instalar una app de VPN? No puedes instalar Tailscale dentro de un microcontrolador ESP32 con WLED, ni en una cerradura inteligente, ni en una cámara de seguridad o impresora 3D.
La solución se llama Subnet Router (Enrutador de Subred), y es el trabajo perfecto para la Raspberry Pi del rack:

Cómo funciona en la práctica
- Tu teléfono fuera de casa establece un túnel WireGuard directo y cifrado de extremo a extremo hacia la Raspberry Pi alojada en el rack.
- La Raspberry Pi anuncia a tu red privada que ella conoce el camino hacia toda tu subred local (por ejemplo,
192.168.1.0/24). - Cuando estás a kilómetros de casa y escribes en el navegador de tu móvil la IP local de tu controlador de luces (
http://192.168.1.85) o de tu panel de red, el tráfico viaja por el túnel seguro hasta la Raspberry Pi y esta lo entrega localmente por su cable Ethernet. Para tus dispositivos domésticos, es como si nunca hubieras salido del salón.
3. Configuración paso a paso en la Raspberry Pi
Suponiendo que tienes una Raspberry Pi corriendo Raspberry Pi OS Lite (64-bit) o Debian/Ubuntu conectado por cable a tu switch:
Paso 1: Instalar Tailscale
El script oficial configura el repositorio seguro para la arquitectura ARM64:
curl -fsSL https://tailscale.com/install.sh | shPaso 2: Habilitar el reenvío de paquetes (IP Forwarding)
Para que el kernel de Linux permita que la Raspberry Pi actúe como puente entre el túnel VPN y tu red Ethernet local, debemos activar el reenvío IPv4 e IPv6:
echo 'net.ipv4.ip_forward = 1' | sudo tee -a /etc/sysctl.d/99-tailscale.conf
echo 'net.ipv6.conf.all.forwarding = 1' | sudo tee -a /etc/sysctl.d/99-tailscale.conf
sudo sysctl -p /etc/sysctl.d/99-tailscale.conf
Paso 3: Anunciar tu subred local
Iniciamos Tailscale indicándole el rango de nuestra red doméstica (ajusta 192.168.1.0/24 si tu router usa otro segmento):
sudo tailscale up --advertise-routes=192.168.1.0/24 --accept-dns=falseTras autenticar el enlace que aparece en consola, solo tienes que entrar al panel web de administración de Tailscale, hacer clic en tu Raspberry Pi, ir a Edit route settings y aprobar la ruta 192.168.1.0/24.
🛡️ El combo maestro con Pi-hole: Si ya tienes Pi-hole funcionando en casa, entra a la pestaña DNS de tu consola Tailscale, añade la IP local de tu Pi-hole (ej.
192.168.1.50) como Global Nameserver y activa Override local DNS. A partir de ese momento, cada vez que conectes Tailscale en tu teléfono en la calle, todo el tráfico DNS de tu móvil se filtrará a través del Pi-hole de tu casa, bloqueando anuncios y rastreadores en redes 5G.
4. El segundo trabajo de la Raspberry Pi: Vigilancia 24/7 con Uptime Kuma
Ya que tenemos una placa de bajo consumo encendida permanentemente en el rack, dejarla solo como puente VPN sería desaprovechar sus recursos.
En un hogar con cámaras de seguridad, cerraduras inteligentes, controladores WLED, switches y servidores DNS, enterarte de que un dispositivo se ha quedado colgado justo cuando lo necesitas es frustrante. Aquí entra Uptime Kuma, una herramienta de monitoreo auto-hospedada con una interfaz impecable que puedes desplegar en segundos con Docker Compose:
services:
  uptime-kuma:
    image: louislam/uptime-kuma:1
    container_name: uptime-kuma
    volumes:
      - ./kuma-data:/app/data
    ports:
      - "3001:3001"
    restart: unless-stopped
Con un simple docker compose up -d, tienes un panel en http://ip-de-tu-pi:3001 donde puedes:
- Hacer ping o comprobaciones HTTP cada 60 segundos a tus controladores WLED, tus cámaras, tu router UniFi y tu Pi-hole.
- Medir la latencia real de tu conexión a internet frente a servidores externos (
1.1.1.1o8.8.8.8). - Configurar notificaciones instantáneas por Telegram, Pushover, Discord o correo para que tu teléfono te avise en el acto si una cámara pierde conexión o si un microcontrolador se desconecta del Wi-Fi.
5. Análisis neutral: Tailscale vs. WireGuard Nativo vs. Cloudflare Tunnels
Como siempre en este blog, ningún software es mágico ni carece de compromisos. Dado que mi router principal es un UniFi Express 7 (que ya incluye su propio servidor VPN WireGuard y Teleport integrado), ¿por qué elegir uno u otro?
| Solución | Cómo funciona | Principal Ventaja | El Compromiso Real |
|---|---|---|---|
| Tailscale en Raspberry Pi | Red mesh sobre WireGuard con perforación de NAT automática. | Funciona siempre, incluso detrás de CGNAT, doble NAT o routers de operadora bloqueados. Configuración de rutas e integración DNS limpísima. | El plano de control (intercambio de claves) depende de los servidores de coordinación de Tailscale (salvo que auto-hospedes Headscale). |
| WireGuard Nativo (en Router UniFi) | Servidor VPN directo en el gateway de tu casa. | 100% soberano: no interviene ningún servidor de coordinación externo. Rendimiento puro excelente. | Exige tener una IP pública real. Si tu proveedor te mete en CGNAT, el servidor WireGuard del router deja de ser accesible desde fuera. |
| Cloudflare Tunnels (Zero Trust) | Un demonio local crea un túnel saliente hacia la red de Cloudflare. | Ideal para publicar una web o servicio concreto bajo un dominio propio sin abrir puertos. | No está pensado para enrutar toda tu subred local de forma transparente ni usar tus IPs privadas directamente desde el móvil; además, el tráfico pasa por el borde de Cloudflare. |
Conclusión
Esa pequeña Raspberry Pi alojada discretamente en la cuarta bandeja del mini rack de 10 pulgadas es el pegamento que une toda la infraestructura de casa. Con apenas 4W de consumo eléctrico, te ahorra exponer puertos al exterior, sortea cualquier restricción de tu proveedor de internet, extiende el escudo de tu Pi-hole a tu teléfono móvil cuando estás de viaje y vigila con Uptime Kuma que cada dispositivo inteligente del hogar siga latiendo como debe.
Tener un hogar inteligente 100% local ya no significa renunciar a la comodidad cuando sales por la puerta; solo requiere construir el puente adecuado.
¿Cómo accedes tú a tu red doméstica cuando estás fuera de casa? ¿Usas Tailscale, tienes WireGuard directo en el router o prefieres no conectar nada hacia el exterior? ¡Cuéntamelo en los comentarios!
Leave a Reply